【冗談じゃないシリーズ第7弾】ローソンも楽天も被害に!サイバー攻撃はもう他人事じゃない!
どうも、ヨッシーです。
今回の「冗談じゃないシリーズ」は、またまたサイバー攻撃のお話です。
「ヨッシー、またサイバー攻撃かい!」
と思った社長さん。
すみません。でも、何度でも言わせてください。
サイバー攻撃、本当に冗談じゃないんです!!
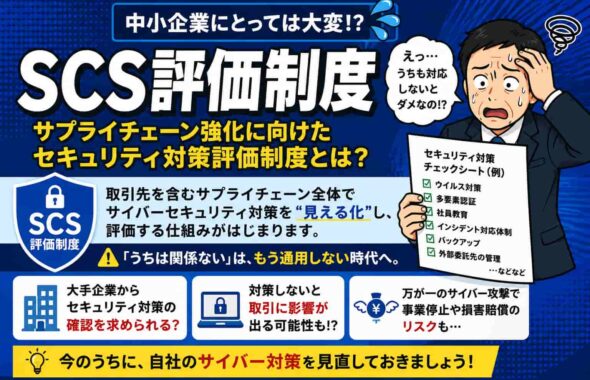
以前もアサヒビールのサイバー攻撃や、SCS評価制度について取り上げましたが、最近も有名企業や自治体などで被害が相次いでいます。
「うちは大企業じゃないから関係ない」
「大した情報も持っていないから狙われない」
「パソコンにはウイルス対策ソフトを入れているから大丈夫!」
……本当に大丈夫でしょうか?
今回は、実際に被害が公表された企業を取り上げながら、サイバー攻撃の恐ろしさと、万が一に備えるサイバー保険についてお話しします。(今回は長文です)
🧠 えっ、あの会社も!?最近のサイバー攻撃・情報漏えい事例
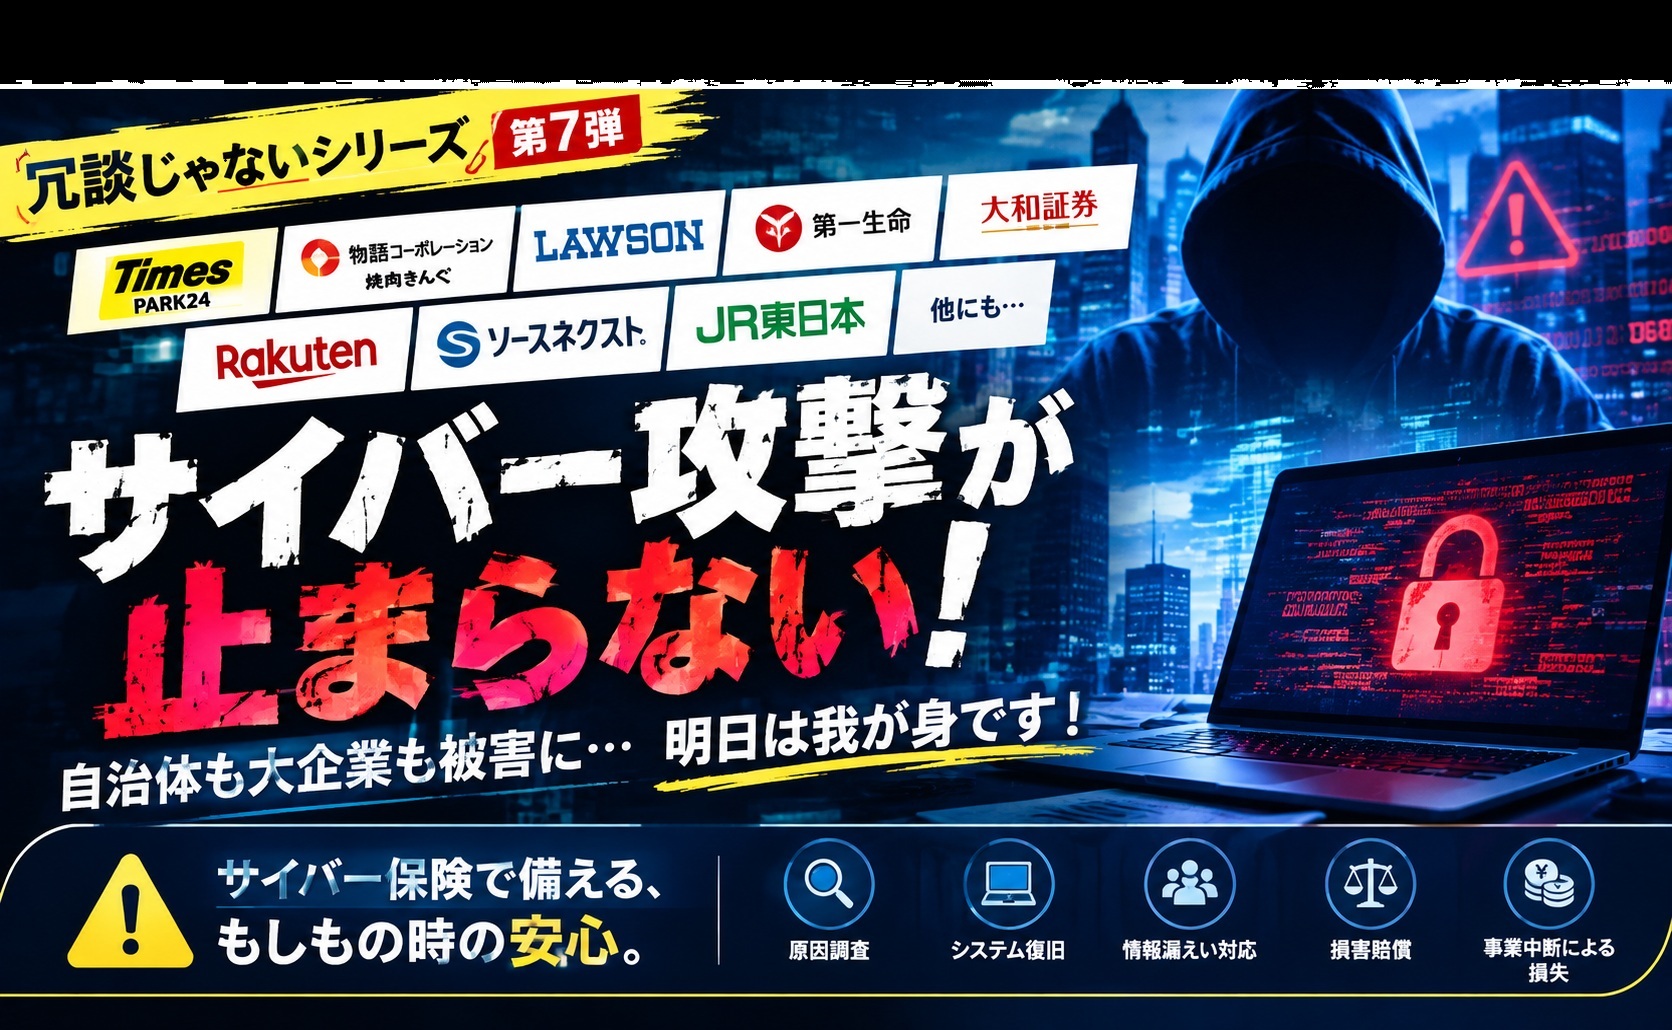
ここ最近、(2026年9月から10月にかけて)公表された主な事例を見てみましょう。
- パーク24(タイムズカー)
- 物語コーポレーション(焼肉きんぐ)
- ローソン
- 第一生命
- 大和証券
- 楽天グループ(楽天ドライブ)
- ソースネクスト
- JR東日本
- IDCフロンティア(ソフトバンクグループのクラウドサービス)
- 大阪公立大学
- デジタル庁
- 等々・・・・
どうでしょう?
普段から利用しているサービスや、誰もが知っている企業の名前が並んでいます。
もちろん、これらはすべて同じ種類のサイバー攻撃というわけではありません。不正アクセス、ランサムウェア、情報漏えいの可能性など、事案によって内容は異なります。
しかし、これだけ幅広い企業や組織で被害が公表されていることは、決して見過ごせません。
今回は、この中から特に注目したい3つの事例を見てみましょう。
🧾 事例① タイムズカー:約660万件の会員情報が被害に!
駐車場の「タイムズ」やカーシェアリングサービス「タイムズカー」でおなじみのパーク24。
2026年9月、不正アクセスによって、タイムズカーの会員情報約660万件が第三者に取得されたことを公表しました。
対象には、現在の会員だけでなく、退会済みの会員なども含まれています。
普段、何気なく利用している身近なサービスでも、これほど大規模な情報漏えいが起こり得るのです。
「会員情報が漏れただけでしょ?」
いえいえ、なんと免許証の情報まで。
企業側には、原因調査や対象者への連絡、問い合わせへの対応、再発防止策の実施など、さまざまな対応が求められます。
情報漏えいは、単にデータが外部に出てしまったというだけでは終わらないのです。
🧾 事例② ソースネクスト:約2,252万件の個人情報が流出した可能性!
パソコンのソフトウェアやセキュリティ関連製品などを販売するソースネクスト。
2026年10月、同社が管理するサーバーへの不正アクセスが発覚し、会員の個人情報約2,252万件が流出した可能性を公表しました。
セキュリティ関連製品を扱う企業でも、サイバー攻撃の被害に遭うことがあるのです。
もちろん、セキュリティ製品を扱っているからといって、すべての攻撃を防げるわけではありません。
どれだけ対策を講じていても、リスクをゼロにすることは難しいということです。
「うちもウイルス対策ソフトを入れているから大丈夫!」
そう思っている社長さん。
セキュリティ対策はもちろん重要ですが、それだけで万全とはいえません。
万が一、攻撃を受けてしまった場合に、どう対応するのか。
そこまで考えておく必要があります。
🧾 事例③ IDCフロンティア:495の企業・自治体に影響!
2026年10月、ソフトバンクグループのIDCフロンティアが提供するクラウドサービス「IDCFクラウド」で、ランサムウェアによるサイバー攻撃が原因のシステム障害が発生しました。
影響を受けたのは、495の企業・自治体。
クラウドサービスの障害によって、利用していた企業や自治体のシステムにも影響が及びました。
ここで注目したいのが、被害を受けたサービス提供会社だけの問題では済まなかったということです。
自社のシステムを直接攻撃されていなくても、利用しているクラウドサービスが被害に遭えば、自社の業務が止まってしまう可能性があります。
例えば、受注管理や在庫管理、顧客管理などをクラウドサービスで行っている会社。
そのサービスが突然使えなくなったら、どうなるでしょうか?
「受注データが見られない!」
「出荷指示が出せない!」
「お客様への請求もできない!」
……社長、これは冗談じゃありません。
自社のセキュリティ対策だけでは防ぎきれないリスクもあるのです。
💡 ここで、ちょっと考えてみてください
今回ご紹介した企業は、いずれも多くの人が知っている企業です。
では、セキュリティ対策に十分な予算をかけにくい中小企業はどうでしょうか?
「うちは小さい会社だから狙われない」
「盗まれて困るような情報は持っていない」
「今まで何も起きていないから大丈夫」
そう思っている社長さんもいらっしゃるかもしれません。
しかし、サイバー攻撃は大企業だけの問題ではありません。
中小企業が直接攻撃されることもあれば、取引先や外部委託先などを経由して被害が広がることもあります。
そして、本当に怖いのは情報漏えいだけではありません。
会社の仕事そのものが止まってしまうことです。
受注ができない。
商品が出荷できない。
顧客情報が確認できない。
請求書が発行できない。
それでも、従業員の給料や家賃などの固定費は発生します。
売上が止まっているのに、支払いは止まらない。
これこそ、冗談じゃない状況です!
😨 もし、自分の会社がサイバー攻撃を受けたら?
ある朝、出社してパソコンを立ち上げたら……
画面に見慣れないメッセージが表示されている。
共有フォルダが開かない。
受注データが見られない。
会計システムも使えない。
メールも送受信できない。
画面には、よく見るとデータを元に戻したければ金銭を支払え、というメッセージが……。
社長:「おい、パソコンが動かへんぞ!」
社員:「社長、私のパソコンもです!」
社長:「再起動したら直るんちゃうか?」
社員:「いや、全部のパソコンが使えません!」
……社長、これは笑い事ではありません。
ランサムウェアなどによる攻撃では、データが暗号化され、業務に必要なシステムが使えなくなることがあります。
原因を調査し、被害の拡大を防ぎ、システムを復旧させなければなりません。
情報漏えいの可能性があれば、その調査や関係者への対応も必要です。
場合によっては、専門家への相談や、取引先への説明、損害賠償への対応なども発生します。
そして、対応に追われている間も、会社の経費は発生し続けます。
サイバー攻撃は、パソコンを直せば終わりという話ではないのです。
🔥 サイバー保険に入っていなかったら?
社長:「パソコンが全部動かへん!どうしたらええんや!」
社員:「社長、受注データも見られません。取引先からも問い合わせが来ています!」
社長:「とりあえず、パソコンに詳しい知り合いに電話や!」
ところが、原因が分からない。
どこまで被害が広がっているのかも分からない。
専門業者に調査を依頼しようにも、どこへ頼めばいいのか?費用がいくらかかるのか?
システムを復旧するための費用、専門家への相談費用、情報漏えいへの対応費用……。
それらを自社の資金から支払わなければならない可能性があります。
しかも、業務が止まっている間も、人件費や家賃などの固定費は発生します。
売上が入ってこないのに、支出だけは続いていく。「復旧費用」と「売上の減少」というダブルパンチです!
もちろん、すべての事故でこれらの費用が発生するわけではありません。
しかし、サイバー保険に加入していなければ、こうした費用や損害を会社自身で負担しなければならない可能性があります。
数百万円、数千万円、場合によってはそれ以上の費用が発生したらどうでしょうか?
会社の資金繰りにも大きな影響が出るかもしれません。
🛡️ では、サイバー保険に加入していたら?
一方、サイバー保険に加入していれば、事故の状況や契約条件に応じて、調査費用や復旧費用、損害賠償などの経済的負担を軽減できる可能性があります。
保険商品によっては、事故発生時に専門家への相談や各種対応支援を利用できる場合もあります。
つまり、万が一のときに、費用面だけでなく、対応方法についても支援を受けられる可能性があるのです。
ただし、サイバー保険に加入していれば何でも補償されるわけではありません。
補償の対象となる事故、費用の種類、支払限度額、免責金額などは契約によって異なります。
また、保険に加入しているだけでサイバー攻撃を防げるわけでもありません。
だからこそ、
- OSやソフトウェアを最新の状態に保つ
- パスワードを適切に管理する
- 多要素認証を導入する
- データを定期的にバックアップする
- 不審なメールや添付ファイルを開かないよう社員教育を行う
- 万が一の際の連絡体制や復旧手順を決めておく
といった基本的な対策が大切です。
「セキュリティ対策」と「サイバー保険」は、どちらか一方ではなく、両方を組み合わせて備えることが重要なのです。
🙏「うちは大丈夫」と思っている社長さんへ
サイバー攻撃は、もはやIT企業や大企業だけの問題ではありません。
製造業、建設業、卸売業、小売業、サービス業など、業種を問わず、あらゆる企業に関係するリスクです。
私たちアバンスでも、法人のお客様にサイバー保険をご案内しています。
ただ、正直なところ、
「うちは大丈夫やろ」
「今まで何も起きていないから必要ない」
「保険料がもったいない」
というお声をいただくこともあります。
もちろん、保険料は会社にとって大切な経費です。
しかし、万が一サイバー攻撃を受けたとき、調査費用や復旧費用、情報漏えいへの対応費用などが発生する可能性があります。
そのとき、会社の資金だけで対応できるでしょうか?
数日間、受注や出荷が止まったらどうでしょうか?
取引先に損害を与えてしまったらどうでしょうか?
「何も起きていないから必要ない」ではなく、「何か起きたときに会社を守れるか」を考えることが大切です。
パソコンにウイルス対策ソフトを入れているから大丈夫。
バックアップを取っているから大丈夫。
そう思っていても、対策が十分かどうかは別の話です。
万が一、攻撃を受けたときに、会社の業務をどれだけ早く復旧できるのか。
必要な調査や対応に、どれだけの費用がかかるのか。
取引先に損害を与えてしまった場合、どう対応するのか。
一度、考えてみてはいかがでしょうか。
まずは自社のリスクを把握し、必要なセキュリティ対策を行うこと。
そして、万が一の際の経済的な負担にも備えておくこと。
この両方が大切だと考えています。
自社のサイバー対策や保険について気になることがありましたら、お気軽にアバンスまでご相談ください。
何も起きないことが一番。でも、起きてからでは遅いこともあります。
サイバー攻撃、本当に冗談じゃないですからね!

この記事へのコメントはありません。